ثنا 2019-03-04 16:26:01
DMZ یا نواحی غیر نظامی
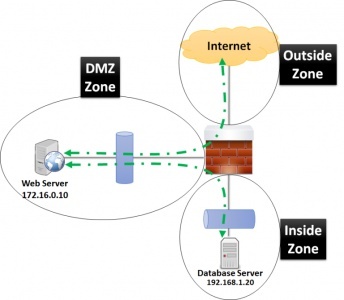
یک DMZ یا Demilitarized Zones یک ناحیه است که شما میتوانید برای دسترسی افرادی که تایید اعتبارشان ممکن نیست یک سرور عمومی قرار دهید.
با ایزوله کردن یک سرور در DMZ میتوان دسترسی به دیگر نواحی شبکه را مخفی یا حذف کرد. البته باز هم میتوانید به سرور توسط شبکه دسترسی داشته باشید اما دیگران قادر به دسترسی بیشتر به منابع شبکه نیستند.این کار میتواند با فایروالها و ایزوله کردن شبکه انجام شود. هنگام ایجاد یک DMZ فرض میکنید شخصی که به منابع دسترسی دارد ضرورتا شما نباید برای اطلاعات دیگر نیز به او اطمینان داشته باشید. این چینش تهدید مخلها در شبکه داخلی را کاهش میدهد. هر زمان بخواهید اطلاعات عمومی را از اطلاعات خصوصی جدا کنید DMZ یک گزینه قابل قبول است. سادهترین راه برای ایجاد یک DMZ انتقال از یک فایروال است که میتواند در سه مسیر انتقال انجام دهد:
- به شبکه داخلی
- به جهان بیرون(اینترنت)
- به اطلاعات عمومی که به اشتراک میگذارید (DMZ)
از آنجا شما میتوانید تصمیم بگیرید کدام ترافیک کجا برود؛ برای مثال: ترافیک HTTP باید به DMZ ارسال شود. ایمیل باید به شبکه داخلی برود..
منابع
هویت شناسی یعنی فهمیدن اینکه یک شخص کیست. احراز هویت مکانیزم اثبات آن هویت است. به عبارت دیگر تعیین هویت ادعای موجودیت است احراز هویت اثبات آن ادعاست..
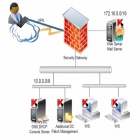
هنگام طراحی توپولوژی شبکه، امنیت روشهای دسترسی باتوجه به تکنولوژیهای بهکار رفته در شبکه نگران کننده میشود. این موارد باید در امنیت عناصر فیزیکی ای که شبکه را تشکیل میدهد لحاظ شود..
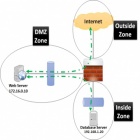
یک DMZ یا Demilitarized Zones یک ناحیه است که شما میتوانید برای دسترسی افرادی که تایید اعتبارشان ممکن نیست یک سرور عمومی قرار دهید ..
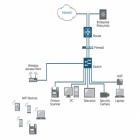
بعد از نصب شبکه موضوعهای امنیتی دایر شاملNAC ،احراز هویت، و توپولوژیهای امنیتی انجام میشوند. مواردی شامل اداره نقاط آسیبپذیر شبکه، اتصال به دیگر شبکهها، برنامههای پشتیبانگیری و پلانهای بازیابی.