ثنا 2019-03-04 16:23:57
NETWORK ACCESS CONTROL
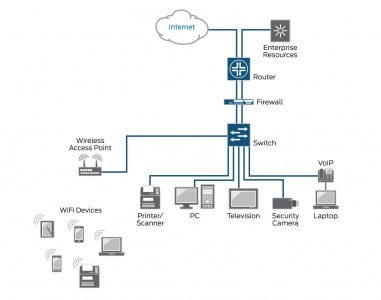
بعد از نصب شبکه موضوعهای امنیتی جاری شامل NAC ،احراز هویت، و توپولوژیهای امنیتی انجام میشوند. مواردی شامل اداره نقاط آسیبپذیر شبکه اتصال به دیگر شبکهها برنامههای پشتیبانگیری پلانهای باز یابی به طور مختصر، امنیت جاری هر چیزی که مربوط به امنیت طراحی یا فیزیکی در شبکه شما نیست را در برمیگیرد. به جای تمرکز روی مولفههای فیزیکی هر جا که داده ذخیره میشود مانند سرورها مورد توجه قرار میگیرند. اکنون تمرکز روی توپولوژی و ارتباطات است. بهترین راه برای تصور NAC مجموعهای از استانداردهای تعریف شده توسط شبکه است برای کلاینتهایی که برای دسترسی به شبکه تلاش میکنند. معمولا NAC نیازدارد که کلاینتها ویروسی نباشند و پلانهای خاصی را قبل از اجازه آنها به دسترسی به شبکه رعایت کنند.
منابع
هویت شناسی یعنی فهمیدن اینکه یک شخص کیست. احراز هویت مکانیزم اثبات آن هویت است. به عبارت دیگر تعیین هویت ادعای موجودیت است احراز هویت اثبات آن ادعاست..
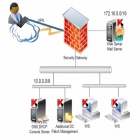
هنگام طراحی توپولوژی شبکه، امنیت روشهای دسترسی باتوجه به تکنولوژیهای بهکار رفته در شبکه نگران کننده میشود. این موارد باید در امنیت عناصر فیزیکی ای که شبکه را تشکیل میدهد لحاظ شود..
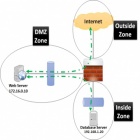
یک DMZ یا Demilitarized Zones یک ناحیه است که شما میتوانید برای دسترسی افرادی که تایید اعتبارشان ممکن نیست یک سرور عمومی قرار دهید ..
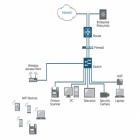
بعد از نصب شبکه موضوعهای امنیتی دایر شاملNAC ،احراز هویت، و توپولوژیهای امنیتی انجام میشوند. مواردی شامل اداره نقاط آسیبپذیر شبکه، اتصال به دیگر شبکهها، برنامههای پشتیبانگیری و پلانهای بازیابی.